もはや当サイトでもおなじみ?になりつつありますが、一般家庭でサーバーが必要になるシーンがあるとして、マイクラサーバーが最も一般的に近いんじゃないかなと思っています。
世の中には様々なサーバーがありますが、一般家庭で需要が生まれるサーバーの中で最もユーザーと需要が多そうなサーバーだと思っているので。異論は認める。
今回もOracle LinuxのPodmanで構築していきます。
Dockerによく似ていますが、ある程度は読み替えるだけで同じことができるようです。(未確認)
Oracle Linuxサーバーの基本的な構築はこちら。
ここにコンテナとしてマイクラサーバーを構築していきます。
Podmanでマイクラサーバーを構築する全体像(データ永続化の仕組み)
まずは完成のイメージ図から。
コンテナと、データを分ける仕組みを解説するうえで、ゲーム機が一番イメージに近いかなと思います。
例えば、コンテナはCD-ROMやDVD-ROMで動いていた時代のゲームソフトそのものです。一部例外を除いて、買った時と同じデータであり続けます。
ゲームを進めても、人に貸しても、ゲーム機本体を変えても、ゲームソフトの中身は、買った時(出荷されたとき)から変わりません。これがコンテナ本体です。
そしてボリュームマウントは、セーブデータです。主人公の名前、進めたシナリオ、キャラクターのステータスなど、人やゲームの進行度によって変化するデータです。それをボリュームマウントします。たとえゲームソフト本体が読み取り不能になったり、ディスクが破損しても、同じゲームソフトを手に入れてセーブデータさえあれば、また続きから遊べます。これがボリュームマウントです。
マイクラサーバーも、ワールドの状態・MOBの数や、プレイヤーの持ち物などは、常に可変するものです。これをボリュームマウントしてコンテナとは別に保存し、サーバー処理や必要な演算をする可変しない部分(プログラム)だけをコンテナに詰め込んでいくイメージです。
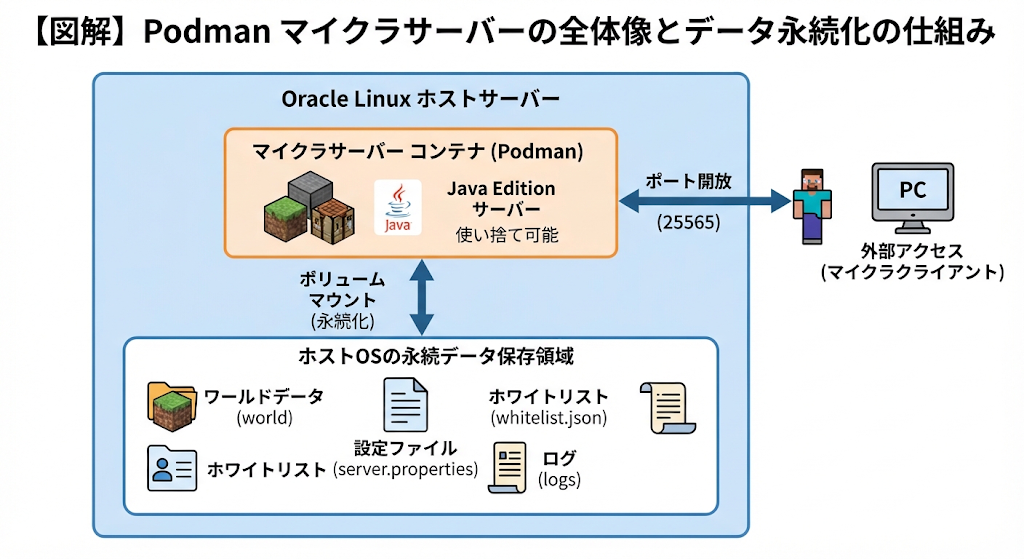
これにより、コンテナそのものをメンテナンスのために停止したり、削除したり、アップデートなどで差し替えたりなどしても、ワールドデータなどはボリュームマウントの仕組みによって守られ、永続していくのです。
バックアップするときも、このボリュームマウントとしてコンテナの外に露出しているデータを保存していくだけでバックアップできますが、本稿ではまた別の記事でいずれ。
マイクラサーバー用のユーザーを作成する
マイクラサーバーを管理するだけの権限を持たせたユーザーを作成します。これにより万が一マイクラサーバー関連のコンポーネントを利用した攻撃があった場合でも、権限が限られているため、サーバー全体への被害を食い止めることができるなどの効果が期待できます。
 Keisuke
一般ユーザーで作ったコンテナは、一定時間利用がないとセッションを閉じてしまいます。常時起動して接続を待ち受けているサーバーでは不向きです。
対策については別記事で紹介予定です。
私はmcadminというユーザーを作って以降の作業を実施しています。
useradd mcadmin
passwd mcadminCockpitなら、「アカウント」→「アカウントの新規作成」で追加可能です。
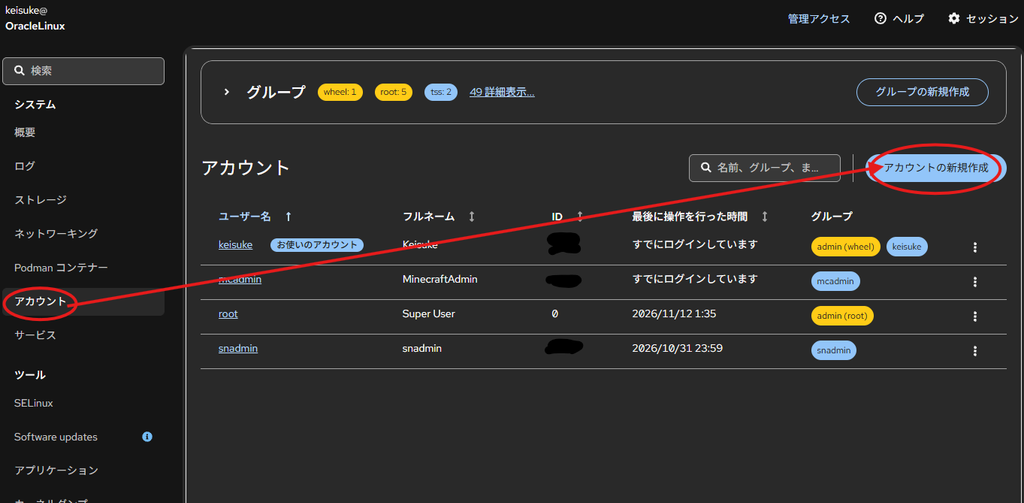
外部に公開する可能性がある場合は専用ユーザー作成はやっておいた方がいいでしょう。
そうでない場合は自己責任で。いや、そうであっても自己責任ですが。
ボリュームマウントに利用するディレクトリを作成する
コンテナイメージをダウンロードしたりする前に、ワールドデータなど、サーバー固有のデータを保管するディレクトリを作成します。コンテナではこのフォルダを対象にボリュームマウントしていきます。
今回はホームディレクトリ配下に作成しました。
mkdir -p McWorld/dataCockpitなら、「ファイルブラウザー」→作りたい階層に移動→「…」→「ディレクトリーの作成」から作れます。
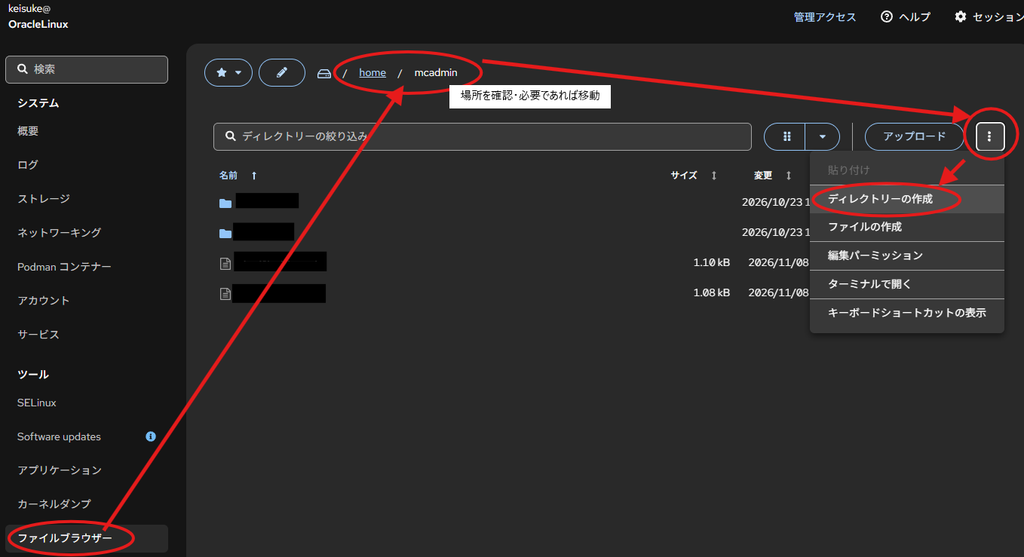
便宜上「McWorld」そしてその中に「data」というディレクトリにしましたが、自由に作ってOKです。
ファイアーウォール解放
マイクラJava版のサーバーは25565番ポートをを標準で使います。
ファイアーウォールでこのポートを開放していきます。
sudo firewall-cmd --permanent --add-port=25565/tcp
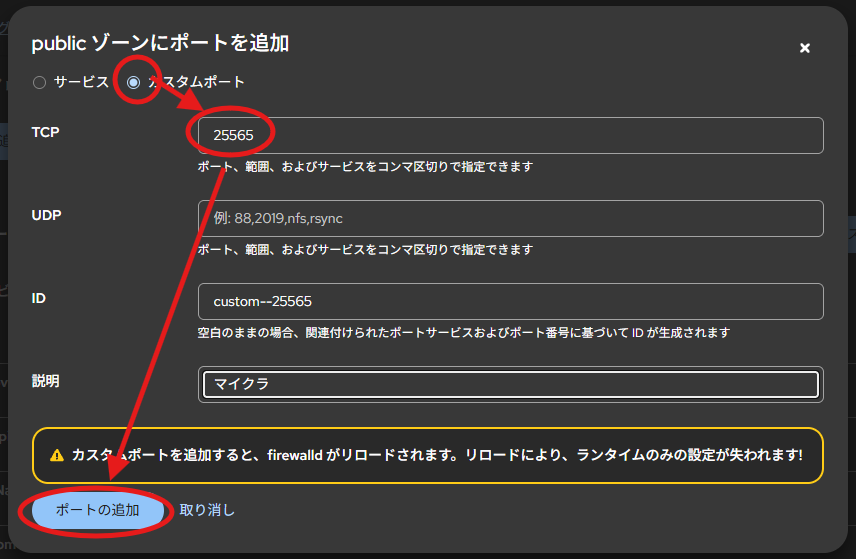
sudo firewall-cmd --reloadCockpitなら、「ネットワーキング」→「ルールとゾーンを編集する」をクリック。
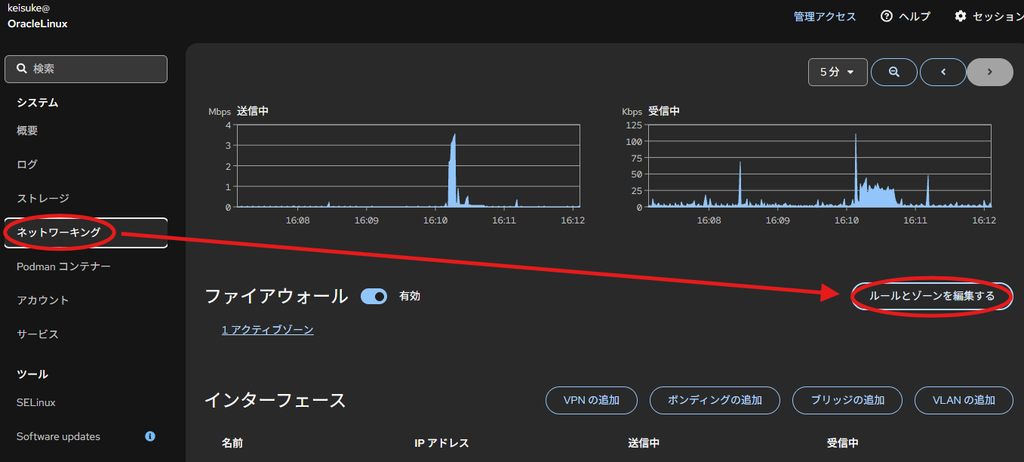
続いて、「サービスの追加」をクリック。
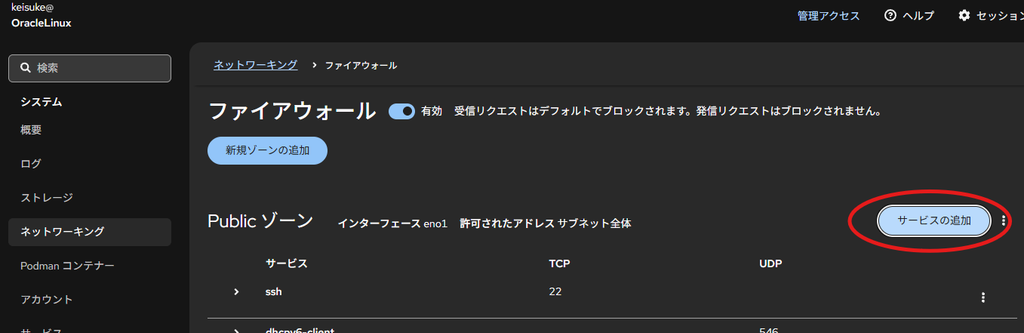
「カスタムポート」→TCPに「25565」を入力、「説明」は自分が後からわかるように入力して、「ポートの追加」をクリックします。
コンテナ作成
以下のコマンドでコンテナを作成します。コンテナイメージ(つまるところゲームのカセット・ROMに相当)はこのコマンドで同時にダウンロードされます。
後半の文字列が、どのイメージをダウンロードするかを指定しています。
itzg/minecraft-server:latest
その他の文字列に関しては、上記のボリュームマウントするディレクトリと同じにしておくとよいでしょう。コンテナ名は今回は合わせて「McWorld」としました。ポート番号もマイクラの仕様通りにしてあります。
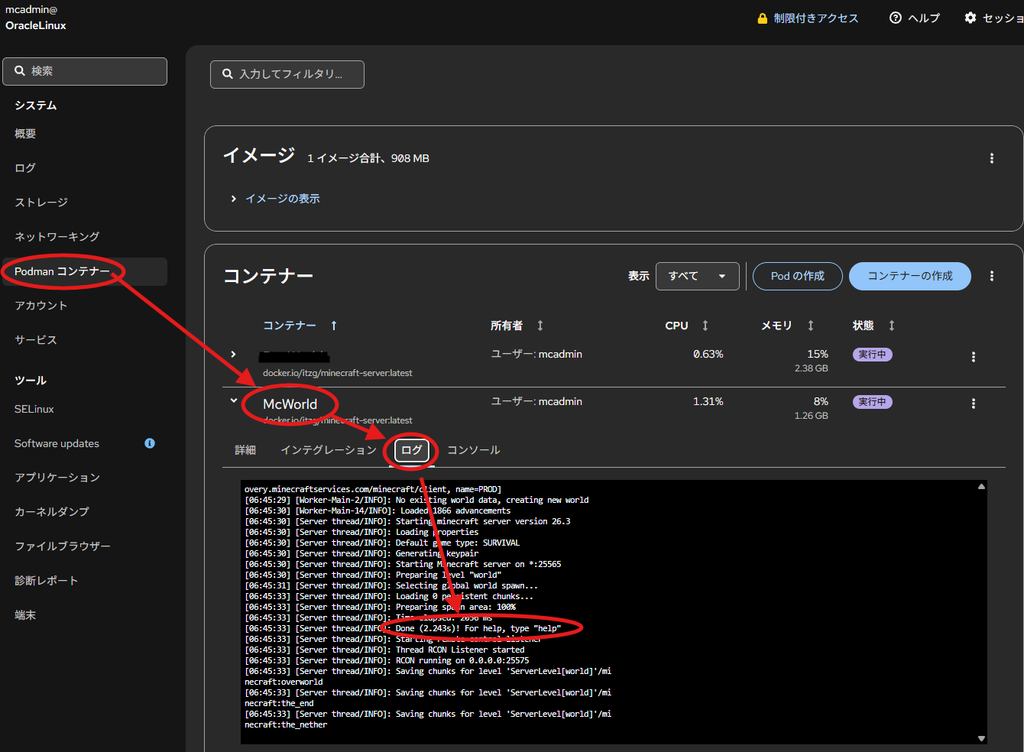
podman run -d --name McWorld -p 25565:25565 -v /home/mcadmin/McWorld/data:/data:Z -e EULA=TRUE -e ENABLE_AUTOPAUSE=false --restart=always itzg/minecraft-server:latestCockpitでサーバーの動作状態を確認できます。「Done」が表示されていれば、無事にサーバーが起動しているということです。
クライアントから接続して動作確認
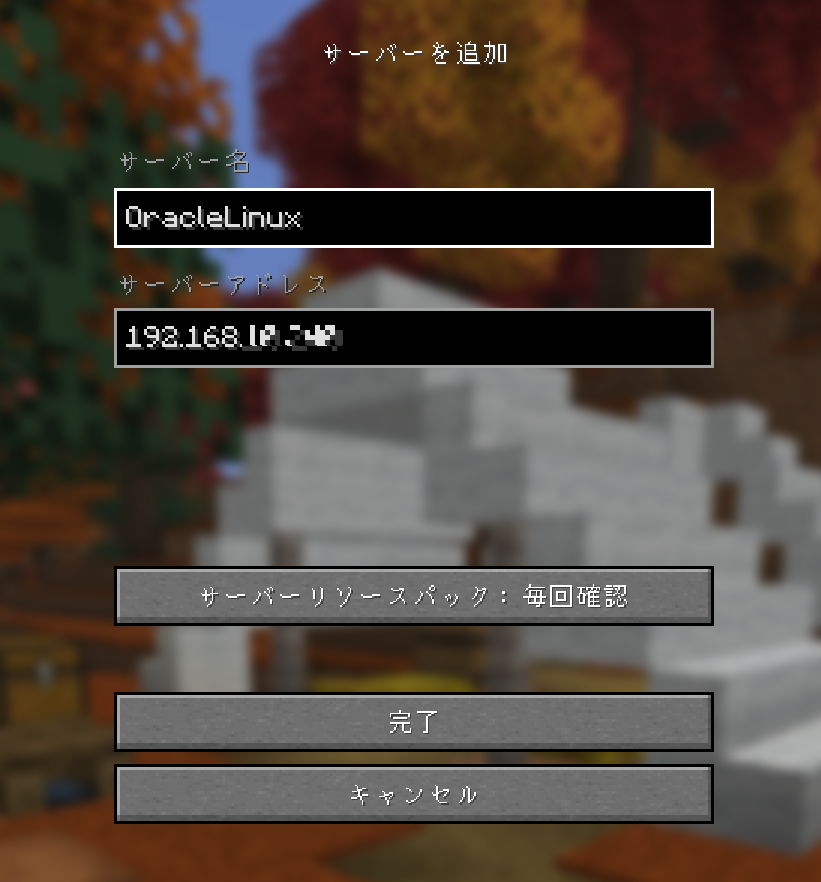
マイクラJava版を起動して、「マルチプレイ」からサーバーを追加して、無事にワールドに入れたら成功です。
注意点:「server.propaties」と「whitelist.json」について
マイクラサーバーの設定をつかさどる「server.propaties」と、ワールドに入れるプレイヤーを制限する「whitelist.json」は標準設定としてコンテナ作成と同時に生成されます。
デフォルトの状態のままでも遊べますが、自分好みのワールドで遊んだり、安全なマルチプレイ環境を作ったりするためには、これらのファイルを編集する必要があります。
既存サーバーからの移行(ファイルの上書き)
別のサーバーで(私のように仮想サーバーや、レンタルなど)からワールドデータを移行する場合は、コンテナ作成後に、ボリュームマウント(今回の例で言えば、/home/mcadmin/McWorld/data)へ既存のサーバーのデータを上書きコピーすれば、そのまま設定も、ワールドデータも引き継げます。
移行する場合であっても、server.propaties内の「view-distance」の値には注意が必要です。
以前の環境で広く設定していたとしても、コンテナ内のサーバーのパフォーマンスを考慮すると、10までにしておく方が無難のようです。
新規構築でホワイトリストを利用する場合
サーバーを初めて立てる場合、ホワイトリストの管理には注意が必要です。
通常、マイクラのホワイトリストは、サーバー内のコンソールから「/whitelist add user1」コマンドを実行して追加します。しかし、コンテナ内で動いているサーバーのコンソールにアクセスすることは困難です。
そのため、「最初からホワイトリストが有効な状態でサーバーを起動したい」場合は、コンテナ作成時のコマンドの中で環境変数(-e)を使ってホワイトリストのユーザー名を指定しておくことが無難でしょう。
具体的には以下のようなコマンドになります。
podman run -d --name McWorld -p 25565:25565 -v /home/mcadmin/McWorld/data:/data:Z -e EULA=TRUE -e ENABLE_AUTOPAUSE=false -e WHITELIST="UserName1,UserName2" -e ENABLE_WHITELIST=TRUE --restart=always itzg/minecraft-server:latestUserName1,UserName2などは適宜書き換えてください。Java版のプレイヤーネームです。3人以上いる場合も、カンマで区切って追加すれば行けると思います。
まとめ
慣れれば以下記事でやっているような、普通にマイクラサーバーを構築する方法より圧倒的に早く構築できます。

ただ、コンテナの概念が最初はとっつきにくいです。Dockerともなれば、まずはDockerのインストールから始まったりして、どこからどこまでがマイクラの作業で、どこからどこまでがDockerの作業で、というところの理解にも負荷がかかってうやむやになりやすいでしょう。実際私がそうでした。だからきっとみんなそう。
何度もスクラップ&ビルドしていくことでなんとなくわかっていく感じもありましたが、Podmanのほうが最初からインストールされているというところや、いざとなればCockpitのGUIで完結もできるあたりが、私には合っていたように思います。
次回以降、さらにこれを使いやすく、管理しやすくなるような部分を記事にしようと思います。
コメント